حسین طائب: مقاومت ایران مانع ایجاد مسیر عبور کشتیها در تنگه هرمز شد
به گزارش خبرگزاری تسنیم، حسین طائب، رییس سازمان بسیج، درباره تنگه هرمز گفت: «برخی کشورها تلاش کردند با استفاده از ناوهای جنگی و اسکورت دریایی و هوایی، مسیرهایی را برای عبور کشتیها ایجاد کنند و نشان دهند که میتوانند بدون توجه به مواضع ایران در منطقه اقدام کنند، اما مقاومت ایران اجازه نداد این موضوع به سادگی به نتیجه برسد.»
بریتانیا، ایالات متحده و هلند در یک هشدار مشترک امنیت سایبری اعلام کردند عوامل سایبری مرتبط با جمهوری اسلامی از یک خانواده بدافزاری برای هدف قرار دادن مخالفان، فعالان و روزنامهنگاران و دسترسی به ایمیلها، پیامها و دیگر اطلاعات حساس آنها استفاده میکنند.
این هشدار که سهشنبه ۲۴ شهریور از سوی مرکز ملی امنیت سایبری بریتانیا (اِنسیاِسسی)، پلیس فدرال آمریکا (افبیآی)، و سازمان اطلاعات و امنیت عمومی هلند (اِیآیویدی) منتشر شده، بدافزار مورد استفاده در این کارزار را «چوزن بریک» (CHOSEN BRICK) معرفی کرده است. بر اساس این گزارش، مهاجمان با استفاده از مهندسی اجتماعی و «فیشینگ هدفمند» در پیامرسانهایی از جمله واتساپ و تلگرام اعتماد قربانی را جلب و او را به دریافت و اجرای فایلهای آلوده ترغیب میکنند.
همزمان با انتشار این هشدار مشترک، افبیآی نیز در گزارشی فنی و جداگانه اعلام کرد عوامل سایبری وزارت اطلاعات جمهوری اسلامی از بدافزاری که این نهاد آن را «هِویگرام» (HEAVYGRAM) مینامد، برای هدف قرار دادن مخالفان ایرانی، روزنامهنگاران منتقد جمهوری اسلامی و دیگر گروههای مخالف در سراسر جهان و جمعآوری اطلاعات درباره آنها استفاده کردهاند.
سرکوب فرامرزی و خطر برای امنیت قربانیان
در هشدار مشترک آمده است حکومت ایران «تقریبا بهطور قطع» از فعالیتهای سایبری برای کمک به سرکوب مخالفان، فعالان و روزنامهنگارانی استفاده میکند که آنها را تهدیدی علیه حکومت میداند.
این سه نهاد همچنین این فعالیتها را در بستر وسیعتر اقدامات اطلاعاتی جمهوری اسلامی قرار داده و یادآوری کردهاند نهادهای اطلاعاتی حکومت ایران در مواردی برای ربودن یا انجام عملیات مرگبار علیه افرادی در خارج از کشور که دشمن حکومت تلقی میشوند، توطئه کردهاند. بر اساس این هشدار، اطلاعات سرقتشده از قربانیان میتواند موقعیت، ارتباطات و الگوی زندگی آنان را آشکار کند و انتشار اطلاعات شخصی برخی قربانیان در وبسایتهای حامی جمهوری اسلامی نیز میتواند خطر برای امنیت شخصی آنها را افزایش دهد.
پل چیچستر، مدیر عملیات مرکز ملی امنیت سایبری بریتانیا، گفت: «جزییات این کارزار سایبری نشان میدهد ایران چگونه بیرحمانه از نظارت دیجیتال برای پیشبرد هدف خود در سرکوب منتقدان حکومت استفاده میکند؛ ایمیلها و پیامهایشان را میدزدد و به دستگاههای آنها دسترسی پیدا میکند.»
سفارت جمهوری اسلامی در لندن به درخواست خبرگزاری رویترز برای اظهارنظر درباره این هشدار و محتوای طرح شده در آن پاسخ نداد.
هدفگیری جهانی و دور زدن سامانههای امنیتی
بر اساس هشدار مشترک، چوزنبریک دستکم از سال ۲۰۲۵ افراد را در نقاط مختلف جهان، از جمله بریتانیا، آمریکا و هلند، هدف گرفته است. مهاجمان گاه ابتدا سراغ دستگاه کاری قربانی رفتهاند و در صورت ناکامی یا افزایش خطر شناسایی، او را به بازکردن فایل روی دستگاه شخصی ترغیب کردهاند تا کنترلهای امنیتی سازمانی دور زده شود.
جلب اعتماد قربانی و استفاده از فایلها و برنامههای جعلی
مرکز ملی امنیت سایبری بریتانیا اعلام کرد مهاجمان اغلب در پیامرسانها خود را افراد مورد اعتماد قربانیان جا میزنند یا بهعنوان کارمند پشتیبانی فنی یک سرویس معرفی میکنند. آنها به این ترتیب با استفاده از اطلاعاتی که از قبل درباره هدف جمعآوری کردهاند، شیوه نزدیک شدن به هر فرد را متناسب با شرایط او طراحی میکنند، سپس قربانی را به دریافت فایلی ترغیب میکنند که ظاهری معتبر دارد.
این فایلها در موارد مختلف بهشکل نسخهای ظاهرا معتبر از برنامههایی چون تلگرام، آنتیویروس نورتون، نرمافزار مدیریت رمز عبورِ کیپَس، پلتفرمهای هوش مصنوعی پیکتوری و رانوی امال، نرمافزار ادوبی فلش پلیر ارائه شدهاند.
بر اساس این هشدار، مهاجمان در برخی موارد از فایلهایی استفاده کردهاند که وانمود میکردند حاوی نتایج آزمایشهای اِمآرآی قربانی هستند. پس از بازشدن این نوع فایل، صفحهای متناسب، با پوشش جعلی، به قربانی نمایش داده میشد و همزمان بدافزار در پسزمینه روی دستگاه قربانی نصب میشد.
همه نمونههایی که در این کارزار مشاهده شدهاند، سیستمعامل ویندوز را هدف گرفتهاند.
از شنود میکروفون تا حذف کامل اطلاعات
بر اساس هشدار مشترک، چوزِن بریک پس از آلودهکردن دستگاه میتواند از صفحهنمایش تصویر بگیرد، میکروفون را برای ضبط صدا فعال کند، اطلاعات واتساپ و تلگرام موجود در مرورگر و محتوای ایمیلها را سرقت کند و فایلها یا بدافزارهای دیگری را روی دستگاه دریافت و اجرا کند.
این بدافزار همچنین توانایی حذف فایلها و در برخی نمونهها پاککردن اطلاعات سیستم را دارد. چوزن بریک برای باقیماندن روی دستگاه طراحی شده و با راهاندازی مجدد ویندوز از بین نمیرود. این بدافزار همچنین میتواند برای کاهش احتمال شناسایی، برای برخی مسیرها در سامانه امنیتی مایکروسافت دیفِندِر استثنا ایجاد کند و از تلگرام برای دریافت فرمان کمک بگیرد.
مرکز ملی امنیت سایبری بریتانیا اعلام کرد اطلاعات شخصی برخی از قربانیان پیشین این بدافزار بعدا در وبسایتهای افشاگر حامی جمهوری اسلامی منتشر شده است.
یک روز پیش از انتشار این هشدار مشترک، خبرگزاری فارس، وابسته به سپاه پاسداران، از آغاز فعالیت «سامانه رصدی و اطلاعاتی علاج» با هدف «شناسایی و پیگیری» مخالفان جمهوری اسلامی در خارج از کشور خبر داد. به نوشته فارس، این سامانه قرار است با «پایش مستمر و هوشمند» افراد، زمینه «پیگیری حقوقی» و «محدودسازی دسترسیهای مالی و رسانهای» آنان را فراهم کند. وبسایت این سامانه در نخستین روز فعالیت، نام، تصویر و اطلاعات شخصی شماری از ایرانیان مقیم خارج از کشور را منتشر کرده بود و از کاربران میخواست با تکمیل فرمی در همان وبسایت، اطلاعات مربوط به دیگر مخالفان جمهوری اسلامی در خارج از ایران را نیز در اختیار این سامانه قرار دهند.
گزارش افبیآی درباره عملیات وزارت اطلاعات
افبیآی در گزارش جداگانه خود اعلام کرد در جریان تحقیقاتش هفت نمونه از بدافزار مورد استفاده در این عملیات را بررسی کرده است. بر اساس این گزارش، مهاجمان از تلگرام، واتساپ و اینستاگرام برای برقراری ارتباط با قربانیان و مهندسی اجتماعی استفاده کرده و در برخی موارد با پیشنهاد خدمات فناوری اطلاعات به آنها نزدیک شدهاند.
به نوشته این گزارش، مهاجمان در برخی موارد با پیشنهاد خدمات فنی به قربانی نزدیک شدهاند، سپس یا او را به نصب نرمافزار اِنیدِسک (AnyDesk) برای دسترسی از راه دور به دستگاهش ترغیب کردهاند، یا فایلی آلوده برایش فرستادهاند که ظاهری شبیه به فایل نصب یک برنامه معمولی داشته است. افبیآی میگوید این نوع فعالیت دستکم از پاییز ۱۴۰۲ در جریان بوده است.
افبیآی اعلام کرد گزارش تازه، نسخه بهروزشده هشداری است که در بهار ۱۴۰۵ منتشر کرده بود و اکنون تحلیل فنی گستردهتر و شاخصهای بیشتری برای شناسایی آلودگی در اختیار سازمانها قرار میدهد.
این نهاد در گزارش پیشین خود گفته بود اطلاعات جمعآوریشده از اهداف در مواردی از طریق عملیات افشای اطلاعات در اینترنت منتشر شده و از «گروه هکری حنظله» بهعنوان یکی از هویتهای هکری مرتبط با چنین فعالیتهایی نام برده بود.
ویرانیهای گسترده در منطقه جبالیا در شمال نوار غزه، ۱۴ مرداد
فولکر تورک، کمیسر عالی حقوق بشر سازمان ملل متحد، اعلام کرد بیرون آوردن صدها جسد از زیر آوار ساختمانهای ویرانشده در حملات اسرائیل به نوار غزه، بار دیگر به نگرانیها درباره احتمال ارتکاب جنایت جنگی دامن زده است.
تورک سهشنبه ۲۴ شهریور در بیانیهای گفت در برخی مناطق غزه، بقایای اعضای خانوادههایی پیدا شده که به نظر میرسد همگی در حملات اسرائیل کشته شدهاند.
بر اساس این بیانیه، بسیاری از این قربانیان زن و کودک بودهاند.
او افزود اینکه خانوادههای مفقودشدگان پس از مدتها انتظار، اکنون با این واقعیت تلخ روبهرو میشوند، «دردناک است».
به گفته تورک، کشف این اجساد نگرانیهای مطرحشده در گزارش سال ۲۰۲۴ سازمان ملل را بار دیگر برجسته کرده است.
در آن گزارش آمده بود حملات اسرائیل به ساختمانهای مسکونی و دیگر اماکن غیرنظامی در هفتههای نخست جنگ ممکن است قوانین بینالمللی بشردوستانه را نقض کرده باشد.
دفتر نخستوزیری و وزارت امور خارجه اسرائیل تاکنون به اظهارات این مقام سازمان ملل واکنش نشان ندادهاند.
حمله اسرائیل به خانیونس در جنوب نوار غزه، ۱۸ شهریور
اسرائیل بارها اتهام هدف قرار دادن عمدی غیرنظامیان را رد کرده و گفته است در نبرد با نیروهای حماس در غزه، قوانین بینالمللی را رعایت کرده است.
بنا بر اعلام سازمان ملل، جنگ غزه که پس از حمله مرگبار حماس به اسرائیل در اکتبر ۲۰۲۳ آغاز شد، حدود ۶۱ میلیون تُن آوار بر جای گذاشته است. پاکسازی این حجم از آوار ممکن است هفت سال طول بکشد.
برقراری آتشبس با میانجیگری آمریکا در اکتبر ۲۰۲۵ به درگیریهای شدید پایان داد، اما نتوانست حملات اسرائیل را متوقف کند. دو طرف در ماههای اخیر یکدیگر را به نقض آتشبس متهم کردهاند.
مقامهای بهداشتی غزه ۲۴ شهریور اعلام کردند اسرائیل خودرویی را در محله شیخ رضوان در شمال نوار غزه هدف حمله هوایی قرار داد. در این حمله دستکم دو فلسطینی، از جمله یک کودک، کشته و هفت تن دیگر زخمی شدند.
ارتش اسرائیل بدون ارائه جزییات بیشتر گفت یکی از نیروهای مسلح را در این منطقه هدف قرار داده است.
یسرائیل کاتز، وزیر دفاع اسرائیل، ۱۰ شهریور تاکید کرد نیروهای این کشور تا زمان خلع سلاح حماس و نابودی تمامی تونلهای این گروه، از غزه عقبنشینی نخواهند کرد.
حماس نیز با اعلام آمادگی برای خلع سلاح مرحلهای، آن را به توقف حملات و عقبنشینی اسرائیل از غزه مشروط کرده است. دو طرف همچنان یکدیگر را به نقض توافق آتشبس متهم میکنند.
طبق آمار سازمان دفاع مدنی فلسطین، از نوامبر ۲۰۲۵ تاکنون، بیش از ۶۳۰ جسد و بقایای انسانی از زیر آوار ساختمانها در سراسر غزه بیرون آورده شدهاند.
مقامهای فلسطینی برآورد میکنند پیکر بیش از هشت هزار نفر همچنان زیر آوار مدفون باشد.
کمیسر عالی حقوق بشر سازمان ملل هشدار داد اجساد کشفشده ممکن است «تنها بخش کوچکی» از واقعیت باشند.
تورک خاطرنشان کرد بخشهای وسیعی از غزه بر اثر بمباران اسرائیل یا عملیات تخریب و پاکسازی پس از آن، با خاک یکسان شدهاند.
آجیت سونگای، رییس دفتر حقوق بشر سازمان ملل در سرزمینهای فلسطینی، گفت محدودیتهای اسرائیل بر ورود تجهیزاتی مانند کیتهای آزمایش دیانای و ماشینآلات حفاری، بیرون آوردن و شناسایی اجساد را با مانع مواجه کرده است.
او افزود تیمهای فلسطینی گاهی ناچارند با دست خالی آوار را کنار بزنند.
اسرائیل پیشتر تاکید کرده بود چنین اقلامی ممکن است برای «تقویت توان تروریستی» به کار گرفته شوند.
کودکان فلسطینی در یک اردوگاه آوارگان، دیرالبلح در مرکز نوار غزه، ۱۵ شهریور
درخواست برای حضور بازرسان بینالمللی
تورک با اشاره به پروندههای حقوقی در حال رسیدگی درباره اقدامات طرفهای درگیر، خواستار دسترسی بازرسان بینالمللی به همه مناطق غزه برای کمک به حفظ شواهد شد.
فرانچسکا آلبانزه، گزارشگر ویژه سازمان ملل در امور سرزمینهای فلسطینی، نیز گفته است پیش از آغاز پاکسازی کامل آوار، باید شواهد جمعآوری و بقایای انسانی شناسایی شوند.
بر اساس آمار اسرائیل، در حمله هفتم اکتبر حماس، ۱۲۰۰ نفر در این کشور جان خود را از دست دادند.
در سوی دیگر، مقامهای بهداشتی غزه میگویند عملیات نظامی اسرائیل تاکنون بیش از ۷۳ هزار کشته بر جای گذاشته است.
اسرائیل بارها اعلام کرده برای کاستن از کشتههای غیرنظامی، تمام توان خود را به کار بسته و این حماس است که در مناطق پرجمعیت غزه از مردم بهعنوان سپر انسانی استفاده میکند.
آتشنشانها در حال خاموش کردن حریق در یک خانه مسکونی در شهر سومی اوکراین که در جریان حملات ۱۵ سپتامبر روسیه هدف قرار گرفته است. عکس از سرویس مطبوعاتی اداره خدمات اضطراری اوکراین از طریق رویترز
با وجود اعلام دونالد ترامپ، رییسجمهوری آمریکا، درباره توافق روسیه و اوکراین برای توقف حملات به تاسیسات انرژی یکدیگر، دو کشور همچنان به هدف قرار دادن این زیرساختها ادامه میدهند.
روسیه سهشنبه ۲۴ شهریور جایگاههای سوخت در کییف را هدف قرار داد و اوکراین نیز به یک پالایشگاه نفت در روسیه حمله کرد.
به گزارش رویترز، روسیه در حملات شبانه حدود ۲۰۰ پهپاد به سوی پایتخت اوکراین و دیگر شهرهای این کشور پرتاب کرد. در این حملات دو نفر جان خود را از دست دادند.
مقامهای اوکراینی گفتند روسیه علاوه بر جایگاههای سوخت در کییف، زیرساختهای انرژی و بندری را در دیگر مناطق این کشور هدف قرار داد.
در سوی دیگر، ولودیمیر زلنسکی، رییسجمهوری اوکراین، خبر داد نیروهای این کشور به یک پالایشگاه نفت در شهر سیزران در منطقه سامارا و همچنین تاسیسات تولید پهپاد در تاگانروگ و اریول حمله کردند.
زلنسکی در پیامرسان تلگرام نوشت: «روسیه همچنان بخش انرژی، مسیرهای عادی حملونقل و زیرساختهای حیاتی ما را هدف قرار میدهد و پاسخ ما به این حملات نیز ملموس است.»
استاندار سامارا بدون اشاره به محل دقیق حمله گفت یک واحد صنعتی در این منطقه هدف قرار گرفت. استاندار تاگانروگ نیز از حمله به انبار شرکت تجارت الکترونیک «اوزون» خبر داد.
ترامپ ۲۳ شهریور گفت اوکراین و روسیه توافق کردهاند حملات به زیرساختهای انرژی یکدیگر را متوقف کنند.
او این حملات را عامل اصلی افزایش جهانی قیمت گازوئیل دانست.
زلنسکی در واکنش به اظهارات رییسجمهوری ایالات متحده تاکید کرد کییف آماده توقف این حملات است، اما برای اطمینان از پایبندی مسکو به توافق، به تضمینهای معتبر شرکای خود نیاز دارد.
در مقابل، دیمیتری پسکوف، سخنگوی کرملین، پیشنهاد ترامپ را «ایدهای بسیار خوب» خواند، اما گفت کاهش قیمت جهانی سوخت به اقدامات بیشتری نیاز دارد.
پسکوف اضافه کرد: «لازم است امنیت کشتیرانی و تردد تجاری در این منطقه، از جمله برای نفتکشها، تضمین شود.»
به گفته او، کرملین به رایزنی با کاخ سفید درباره پیشنهاد ترامپ ادامه خواهد داد.
روسیه از زمان آغاز کارزار نظامی خود علیه اوکراین در اسفند ۱۴۰۰، زیرساختهای انرژی این کشور را بهطور مداوم با موشک و پهپاد هدف گرفته و در هفتههای اخیر، حملات به جایگاههای سوخت در کییف و دیگر شهرها را نیز در دستور کار قرار داده است.
کییف نیز در سال جاری حملات دوربرد به خاک روسیه را گسترش داده است. بخشی از این عملیات پالایشگاههای نفت را هدف قرار داده و به کمبود سوخت در روسیه انجامیده است.
مقامهای اوکراینی ۲۴ شهریور اعلام کردند در حملات روسیه، یک نفر در کییف و فرد دیگری در شهر زاپوریژیا در جنوبشرق اوکراین کشته شدند.
شرکت دولتی انرژی «نفتوگاز» اعلام کرد دو جایگاه سوخت در کییف آسیب دیدهاند.
به گفته مقامهای محلی، روسیه از ابتدای سال جاری تاکنون به ۱۶ جایگاه سوخت در پایتخت اوکراین آسیب زده است.
آنها افزودند تنوع مسیرهای تامین و توزیع، مانع بروز کمبود سوخت خواهد شد.
همزمان با ادامه حملات روسیه، لهستان در اقدامی پیشگیرانه جنگندههای خود را به پرواز درآورد. نیروهای مسلح این کشور اندکی بعد اعلام کردند حریم هوایی لهستان نقض نشده است.
مرکز ملی مدیریت بحران لیتوانی نیز اعلام کرد یک جنگنده ناتو بامداد ۲۴ شهریور پهپادی را بر فراز این کشور سرنگون کرد. این نهاد درباره مبدا پهپاد توضیحی نداد.
رویترز نوشت در ماههای اخیر، پهپادهای اوکراینی در چند مورد وارد حریم هوایی کشورهای عضو ناتو در منطقه بالتیک شدهاند.
کییف میگوید اخلال روسیه در سامانههای هدایت، موجب انحراف این پهپادها شده است.
احسان ملکزاده، رییس هیاتمدیره انجمن صنفی شرکتهای حملونقل بینالمللی ایران، اعلام کرد مرز چذابه همچنان بسته است و عراق اجازه ورود کالا از این گذرگاه را نمیدهد.
او سهشنبه ۲۴ شهریور در گفتوگو با خبرگزاری مهر ابراز امیدواری کرد این مرز در هفته جاری بازگشایی شود.
ملکزاده گفت در دیگر گذرگاههای باز میان ایران و عراق نیز تردد با مشکلاتی همراه است.
او ادامه داد: «مرز مهران و مرز باشماق باز هستند. قصرشیرین بهدلیل اینکه بیشتر حالت بازارچهای دارد، وضعیت متفاوتی دارد، البته این مرز نیز مرز خوبی است. در سایر مرزها تبادل کالا در جریان است، اما حتما ایستایی پشت مرزها وجود دارد.»
به گفته این مقام صنفی، تردد از مرز خسروی ادامه دارد، اما کامیونها در این گذرگاه نیز با توقف و معطلی روبهرو هستند.
در اظهارنظری دیگر، شهلا عموری، رییس اتاق بازرگانی اهواز، خبر داد بر اساس اعلام رسمی طرف عراقی، فعالیت تجاری و جابهجایی کالا از گذرگاه چذابه از ساعت شش صبح پنجشنبه ۲۶ شهریور از سر گرفته میشود.
او افزود بازگشایی این گذرگاه پس از «تکمیل اقدامات فنی، ساماندهی روندهای اجرایی و بهروزرسانی سامانهها» انجام خواهد گرفت.
عراق ۲۱ شهریور برخی گذرگاههای مرزی با ایران را بست و تردد کالا و مسافر از این مسیرها را متوقف کرد.
این تصمیم پس از حمله پهپادی از خاک عراق به خط لوله شرقـغرب عربستان سعودی و کشف پرتابگرهای پهپاد در مناطق مرزی اتخاذ شد.
هیچ گروهی مسئولیت این حمله را بر عهده نگرفته است، اما ریاض و واشینگتن شبهنظامیان مورد حمایت جمهوری اسلامی در عراق را از مظنونان احتمالی میدانند.
اسماعیل بقائی، سخنگوی وزارت امور خارجه جمهوری اسلامی، ۲۳ شهریور دست داشتن تهران در این حمله را تکذیب کرد.
بغداد ۲۲ شهریور گذرگاههای شلمچه و شیب را به روی مسافران باز کرد. همچنین طبق اعلام رسمی دولت عراق، قرار بود فعالیتهای تجاری در گذرگاههای شلمچه، مندلی و شیب در هفته جاری از سر گرفته شود.
رییس هیاتمدیره انجمن صنفی شرکتهای حملونقل بینالمللی ایران در ادامه اعلام کرد تقریبا همه مرزهای زمینی کشور باز هستند و تجارت و تردد جادهای در آنها جریان دارد، اما کامیونها گاه با توقفهای طولانی روبهرو میشوند.
ملکزاده با اشاره به محاصره دریایی بنادر جنوبی ایران از سوی ارتش آمریکا گفت: «در گذشته، حدود ۷۰ تا ۸۰ درصد صادرات و واردات ما از طریق دریا انجام میشد، اما اکنون بخش عمدهای از آن به جاده منتقل شده و همین موضوع باعث افزایش قابلتوجه توقفها شده است.»
او درباره تجارت ایران با افغانستان خبر داد کامیونها در مرزهای میلک و دوغارون با معطلی روبهرو هستند و زمان انتظار در دوغارون به حدود ۱۴ تا ۱۵ روز میرسد.
به گفته ملکزاده، اکنون ۴۶۷۱ کامیون در مرز دوغارون در صف ترانزیت ایستادهاند.
این مقام صنفی مشکلات مرزهای تجاری کشور را ناشی از عوامل گوناگون دانست و افزود بخشی از کاستیها به داخل ایران، از جمله اختلال در سامانه نوبتدهی و تعدد سازمانهای تصمیمگیر در مرز، مربوط است.
در هفتههای اخیر و بهدنبال حملات سپاه پاسداران به کشتیهای تجاری در تنگه هرمز، آمریکا کارزار فشار اقتصادی بر جمهوری اسلامی را شدت بخشیده است و میکوشد شریانهای مالی حکومت ایران را محدود کند.
محاصره دریایی، جلوگیری از فروش نفت ایران و مسدود کردن مسیرهای جابهجایی درآمدهای نفتی، از جمله محورهای این کارزار است.
وزارت خزانهداری آمریکا از زمان آغاز کارزار «طرد اقتصادی»، چند بسته تحریمی علیه جمهوری اسلامی وضع کرده است.
تصویری از شناورها در نزدیکی تنگه هرمز از منظر بندر مسندم، عمان، ۳۱ اوت ۲۰۲۶. رویترز
وبسایت اکسیوس به نقل از مقامهای ایالات متحده گزارش داد ارتش آمریکا در پی تلاش نیروهای سپاه پاسداران برای تصاحب یک شناور بدون سرنشین آمریکایی، دو قایق ایرانی را منهدم کرد. به گفته یکی از این منابع، بیشترِ سرنشینان این قایقها طی این حمله کشته شدند.
به نوشته اکسیوس این حمله دوشنبه ۲۳ شهریور و پس از آن انجام شد که نیروهای آمریکایی متوجه شدند نیروهای سپاه در حال تلاش برای تصاحب یک شناور در حال گشتزنی آمریکایی هستند.
بر اساس گزارش اکسیوس که عصر سهشنبه ۲۴ شهریور به وقت ایران منتشر شد، یک پهپاد آمریکایی با شلیک دو موشک، هر دو قایق متعلق به سپاه را منهدم کرد.
تیم هاوکینز، سخنگوی فرماندهی مرکزی ارتش آمریکا (سنتکام)، در گفتوگو با این رسانه خبری-تحلیلی آمریکایی، اصل تلاش برای توقیف شناور و پاسخ نیروهای آمریکایی را تایید کرد. او گفت: «قایقهای کوچک ایرانی بهتازگی تلاش کردند یک شناور سطحی بدون سرنشین آمریکایی را تصاحب کنند، اما پس از پاسخ قاطع سنتکام ناکام ماندند.»
هاوکینز افزود این شناور همچنان تحت کنترل عملیاتی آمریکا است. او در اظهارات نقلشده در گزارش، درباره انهدام قایقها و شمار کشتهشدگان توضیحی نداد.
احمد نفیسی، معاون استانداری هرمزگان، بامداد سهشنبه ۲۴ شهریور در گفتوگو با شبکه خبر به موضوع هدف قرار گرفتن دو قایق در آبهای خلیج فارس پرداخت، اما آنها را «دو قایق صیادی» معرفی کرد. او گفت شامگاه دوشنبه دو فروند قایق صیادی در حوالی بندر کرگان هدف حمله پهپادی «دشمن» قرار گرفتند.
کرگان یک شهر کوچک بندری در شهرستان میناب در استان هرمزگان است.
نفیسی درباره سرنشینان این دو قایق گفت مفقود شدهاند و عملیات جستوجو و امدادرسانی برای یافتن آنها آغاز شده است.
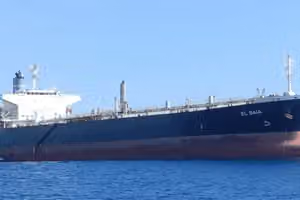
این درگیری در شرایطی رخ داد که امنیت کشتیرانی در تنگه هرمز همچنان با تهدید روبهرو است. در رویدادی جداگانه، سنتکام ۲۳ شهریور روایت سپاه درباره برخورد نفتکش «الگایا» با مین دریایی را رد کرد و گفت این نفتکش هدف حمله پهپادی قرار گرفته است. به گفته سنتکام، الگایا پیشتر نیز بر اثر اصابت موشک سپاه از کار افتاده بود.
اکسیوس گزارش داد آمریکا تلاش میکند امنیت تردد فزاینده کشتیهای تجاری در تنگه هرمز را تامین کند، هرچند حجم نفت عبوری از این مسیر همچنان کمتر از سطح پیش از جنگ است.
یک مقام آمریکایی به این رسانه گفت ارتش آمریکا و کشورهای حوزه خلیج فارس عبور نفتکشها در طول روز را نیز آغاز کردهاند. در هفتههای گذشته، پس از پاکسازی تنگه هرمز از مینهای کارگذاری شده بهدست سپاه پاسداران، تردد کشتیها تحت حمایت نیروهای آمریکایی فقط شبانه صورت میگرفت. نیروهای آمریکایی همچنین محدوده پاکسازیشده از مین را در مسیر میانی کشتیرانی تنگه گسترش دادهاند.
بر اساس گزارش اکسیوس، اکنون بهطور میانگین روزانه ۴۰ کشتی با هدایت و حفاظت ارتش آمریکا از تنگه عبور میکنند. یک مقام آمریکایی نیز حجم صادرات نفت از این آبراه را حدود ۱۴ میلیون بشکه در روز اعلام کرد. در هفته اخیر، چند کشتی حامل گاز طبیعی مایع و گاز مایع نفتی نیز از تنگه گذشتهاند.
دادههای ردیابی کشتیها در یک هفته گذشته از کاهش تردد کشتیهای تجاری در تنگه هرمز به کمتر از ۱۰ کشتی در روز خبر میدادند. رویترز نیز ۲۳ شهریور شمار نفتکشهای عبوری در روز را تکرقمی گزارش کرده بود. رقم ۴۰ کشتی در گزارش اکسیوس با این آمار تفاوت دارد، اما مشخص نیست این اختلاف تا چه اندازه به تفاوت در بازه زمانی، نوع شناورها یا شیوه شمارش مربوط است.
اکسیوس همچنین به نقل از یک مقام آمریکایی نوشت با تشدید درگیریها با حوثیها در دریای سرخ، عربستان سعودی شمار نفتکشهایی را که از تنگه هرمز عبور میدهد، به میزان چشمگیری افزایش داده است.
بلومبرگ هم ۲۳ شهریور گزارش داده بود عربستان پس از توقف فعالیت خط لوله شرق-غرب، در تلاش است صادرات نفت از تنگه هرمز را افزایش دهد. این خط لوله نفت را از شرق عربستان به بندر ینبع در ساحل دریای سرخ منتقل و امکان صادرات بدون عبور از هرمز را فراهم میکند. حملات به خط لوله و تهدید کشتیرانی در دریای سرخ، گزینههای صادراتی ریاض را محدود کرده است.